
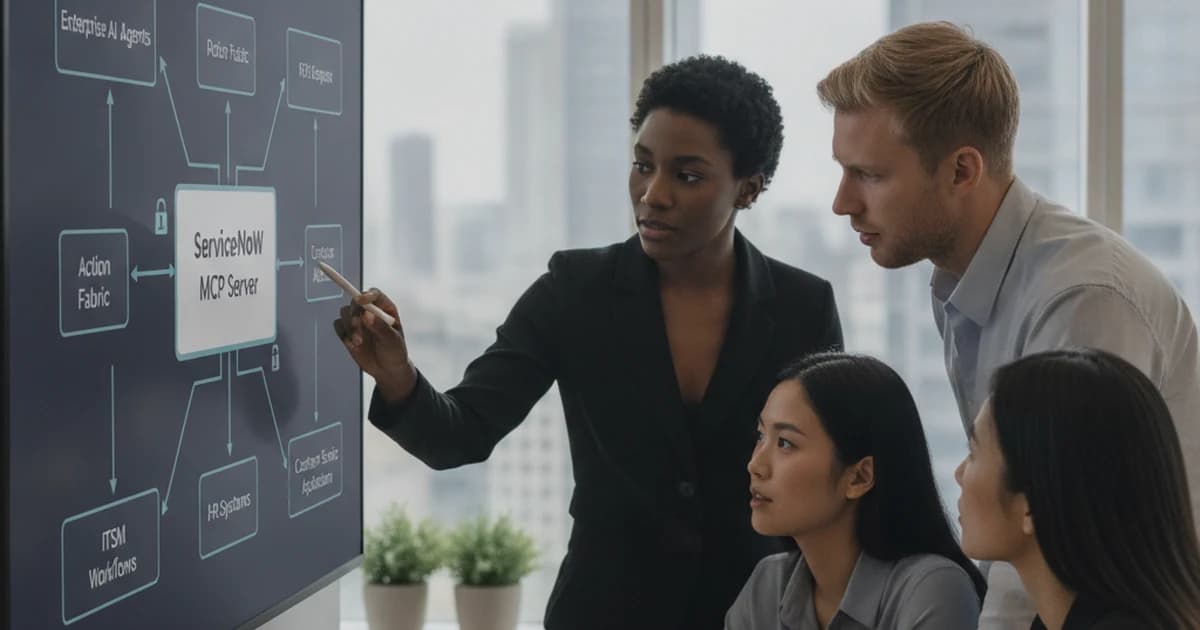
ServiceNow Australia-release: Action Fabric en MCP-server uitgelegd
Ontdek hoe de ServiceNow MCP-server AI-agenten verbindt met beheerde ITSM-workflows, Action Fabric en veilige bedrijfsautomatisering, plus stappen voor 2026.
Read more →NIS2-compliance wint of verliest u in de dagelijkse werking: een incidentworkflow die de deadline van 24 uur haalt, een CMDB die toont welke assets kritiek zijn, en bewijs dat een auditor aanvaardt. SMC Consulting vertaalt de verplichtingen van de NIS2-wetgeving naar processen, configuratie en dashboards in de ITSM-tool die u al gebruikt, samen met uw juridische en securityadviseurs.



De NIS2-richtlijn (EU) 2022/2555 dekt 18 sectoren, van energie, transport, bankwezen en gezondheidszorg tot digitale aanbieders, maakindustrie en overheid. Middelgrote en grote organisaties in die sectoren vallen eronder, als essentiële of belangrijke entiteit; sommige ongeacht hun omvang.
Deze pagina legt uit hoe de NIS2-verplichtingen zich vertalen naar IT-servicemanagement. Het is geen juridisch advies; we werken samen met uw advocaten en securityadviseurs. Laatst nagekeken: 1 oktober 2026.
De meeste verplichtingen raken processen die uw ITSM al draait: incidenten, changes, assets, leveranciers. We vertrekken van wat er is. Ons advies is onafhankelijk. Kiest u HaloITSM, dan kunnen wij ook de licenties leveren als gecertificeerde partner, en dat zeggen wij u vooraf.
Als de controles in de tool draaien, komen tijdstempels, goedkeuringen en rapporten uit het dagelijkse werk in plaats van vlak voor de audit verzameld te worden.
Uw advocaten interpreteren de wet en uw securityteam beheert de verdediging; wij laten de verplichtingen werken in de operatie.
Discovery met Lansweeper voedt de CMDB, zodat de lijst met kritieke assets actueel blijft zonder handwerk.
Artikelen 20 en 21 van de richtlijn regelen de verantwoordelijkheid van het bestuur en de risicobeheersmaatregelen; artikel 23 legt de meldplicht vast. Elke verplichting heeft een plaats in IT-servicemanagement, met bewijs dat ze werkt.
Changes aan kritieke diensten worden op securityrisico beoordeeld, goedgekeurd en traceerbaar gemaakt.
Significante incidenten worden herkend, geëscaleerd en tijdig gemeld, met een duidelijke eigenaar.
Kritieke assets en de diensten die ze ondersteunen zijn gekend, toegewezen en actueel.
Leveranciers van kritieke diensten zijn geïdentificeerd, beoordeeld en gekoppeld aan de diensten die ze raken.
Continuïteits- en herstelplannen bestaan voor kritieke diensten en worden getest.
Bestuursorganen keuren de maatregelen goed en zien toe op de uitvoering, zoals artikel 20 van de richtlijn vereist.
Vier stappen, van een eerste NIS2-quickscan tot een auditklaar dossier. Voor het datamodel leest u onze gids over de NIS2-eisen voor de CMDB en ITAM en NIS2-incidentrespons.
Gezamenlijke beoordeling van uw scope (essentieel / belangrijk) en van uw huidige ITSM-volwassenheid. Eerste registratie van de kritieke assets en identificatie van de kloof tussen uw situatie en de NIS2-eisen. Resultaat: Diagnoserapport NIS2 + ITSM-nulmeting.
Gedetailleerde gapanalyse, prioritering op urgentie en impact, raming van de inspanning (mandagen) en de kosten (licenties, configuratie, opleiding). Een plan dat u kunt verdedigen bij uw directie en uw CFO. Resultaat: Gapanalyse + begrote NIS2-roadmap over 3 jaar.
Configuratie van uw ITSM-tool (bestaand of nieuw) op de vier verplichtingen: een CMDB verrijkt met regelgevende kriticiteit, een incidentworkflow 24u/72u/30d, een gedocumenteerde catalogus van maatregelen en governancedashboards. Documentatie wordt gaandeweg opgebouwd. Resultaat: Een werkende, gedocumenteerde NIS2-opzet in uw ITSM.
Auditsimulatie, test op ware grootte van de meldingsprocedure, volledigheidscontrole van het dossier en opleiding van het directiecomité over zijn persoonlijke verplichtingen. Resultaat: Auditklaar compliancedossier + opgeleide teams.
Zodra een significant incident wordt vastgesteld, gaat een vroegtijdige waarschuwing naar het CSIRT of de autoriteit. In de ITSM start een major-incidenttrigger de timer en maakt hij de melding klaar op basis van een sjabloon.
Een update met een eerste beoordeling van ernst, impact en indicatoren van compromittering. Het incidentrecord bevat al de tijdlijn, de getroffen diensten en de genomen acties.
Een gedetailleerde beschrijving, de grondoorzaak, de mitigatie en de grensoverschrijdende impact. Problem management levert de oorzaakanalyse; het verslag wordt opgemaakt vanuit de records.
Vertelt u wat de richtlijn en de nationale NIS2-wetgeving vereisen, en of u eronder valt. Onmisbaar, maar het configureert uw incidentworkflow niet.
Test en versterkt uw verdediging: SOC, pentests, hardening. Ook onmisbaar, maar het raakt zelden aan uw servicemanagementprocessen.
Laat de verplichtingen dagelijks draaien in uw tools: de trigger van 24 uur, het zicht op kritieke assets, het bewijs. Dat is onze rol, naast de andere twee.
In België is het CyberFundamentals-raamwerk (CyFun) van het CCB een van de referentiekaders om NIS2-compliance aan te tonen, naast ISO/IEC 27001. Het telt vier niveaus (Small, Basic, Important en Essential); het niveau dat u nastreeft, hangt af van uw risicoprofiel en uw NIS2-categorie.
Veel CyFun-controles worden aangetoond met uw ITSM-tool: assetinventaris en eigenaarschap, changebeheer, detectie en afhandeling van incidenten, leveranciersbeheer en de review van maatregelen door het bestuur. Wie die processen goed configureert, geeft de beoordelaar bewijs dat al bestaat, in plaats van documenten die voor de audit geschreven zijn.
Meer over de assetkant: IT-assetbeheer en de HaloITSM-CMDB.
Een praktische checklist om te zien waar uw ITSM staat tegenover NIS2, proces per proces. Laat uw gegevens achter en een consultant overloopt hem met u.
Werkt u in een van de 18 kritieke sectoren en telt u meer dan 50 medewerkers (of meer dan €10M omzet), dan is NIS2 waarschijnlijk van toepassing. Bij twijfel volstaat het adviesgesprek van 30 minuten om uw exacte scope te bepalen.
Het CCB in België en ANSSI in Frankrijk publiceren officiële informatie over de scope: ccb.belgium.be, cyber.gouv.fr.
Artikel 23 van de richtlijn voorziet drie stappen voor significante incidenten: een vroegtijdige waarschuwing binnen 24 uur nadat u ervan op de hoogte bent, een incidentmelding binnen 72 uur met een eerste beoordeling, en een eindverslag binnen één maand. De nationale wetgeving bepaalt het exacte kanaal, zoals het CCB in België.
Hij draait de processen waarop de richtlijn steunt (incident-, change-, asset-, leveranciers- en continuïteitsbeheer) en registreert wat er gebeurt. Goed geconfigureerd start hij de meldtimer, toont hij welke assets kritiek zijn en levert hij het bewijs dat een auditor vraagt.
CyFun is het cybersecurityraamwerk van het CCB, met vier zekerheidsniveaus. In België is het een van de referentiekaders, naast ISO/IEC 27001, om aan te tonen dat uw NIS2-maatregelen er zijn. Veel van de controles worden aangetoond in uw ITSM-tool.
Essentiële entiteiten: tot €10M of 2% van de wereldwijde omzet, het hoogste bedrag geldt. Belangrijke entiteiten: tot €7M of 1,4% van de wereldwijde omzet, het hoogste bedrag geldt. Voor essentiële entiteiten voorziet NIS2 ook de mogelijkheid om bestuurders tijdelijk uit hun leidinggevende functie te schorsen.
Ja. Incident-, change- en assetprocessen bestaan al; NIS2 vraagt u ze betrouwbaar, tijdig en aantoonbaar te maken. We beginnen met een audit van wat uw tool vandaag doet voordat we iets nieuws voorstellen.
Van 3 tot 12 maanden, afhankelijk van uw beginvolwassenheid, uw scope en de staat van uw huidige ITSM-tool. De diagnose in week 1 geeft een nauwkeurige raming van inspanning en kosten.
Zie waar uw incident-, asset- en changeprocessen staan tegenover NIS2, en boek daarna een gratis audit van 30 minuten om prioriteiten te bepalen.
Ontdek hoe de ServiceNow MCP-server AI-agenten verbindt met beheerde ITSM-workflows, Action Fabric en veilige bedrijfsautomatisering, plus stappen voor 2026.
Read more →
Ontdek hoe een HaloITSM Lansweeper-integratie discovery-data koppelt aan HaloITSM voor zuiverdere CMDB-records, snellere triage en betere change-beslissingen.
Read more →
Een praktisch ServiceNow migratie cutover-plan helpt risico's te beperken, de servicecontinuïteit te beschermen en een zelfverzekerde ITSM-modernisering te ondersteunen.
Read more →