
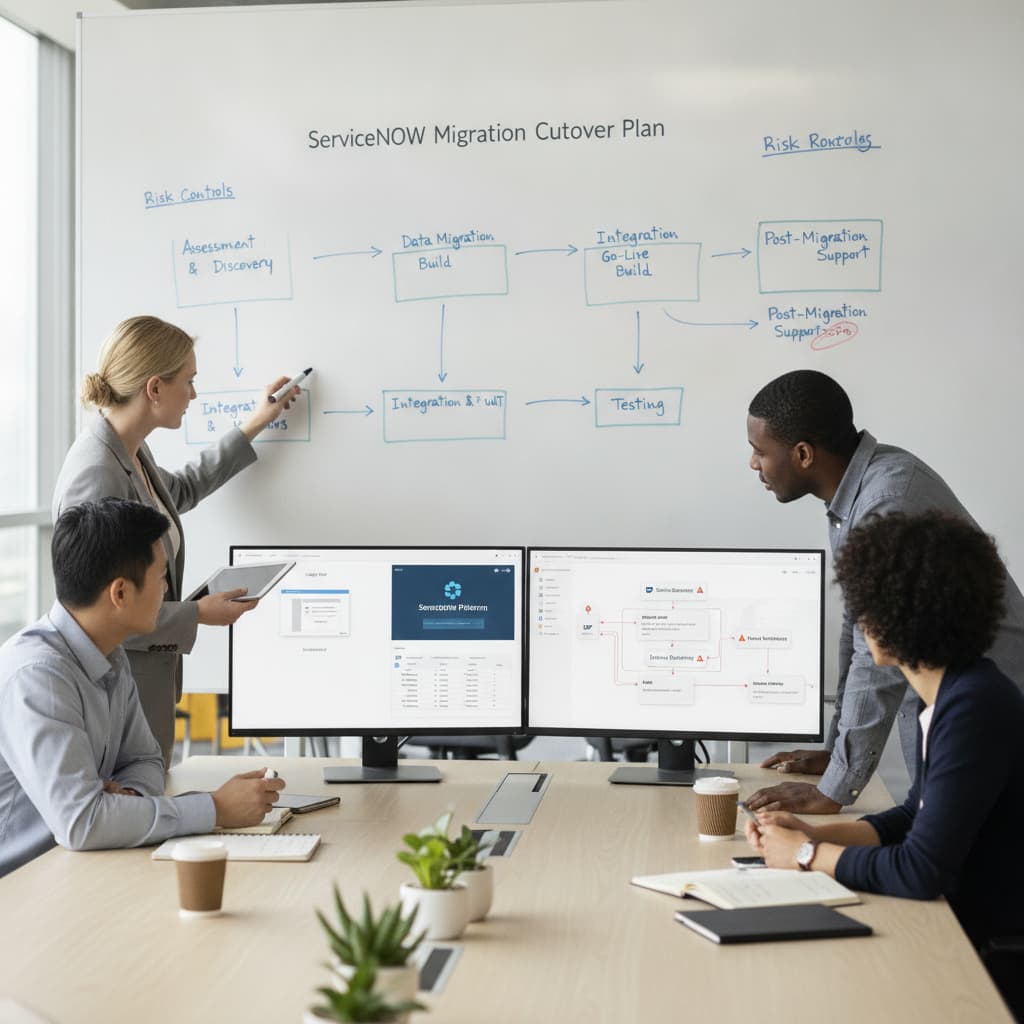
Plan de basculement migration ServiceNow : données, intégrations, risques
Un plan de basculement pratique pour la migration ServiceNow réduit les risques, protège la continuité du service et soutient une modernisation ITSM sereine.
Read more →La conformité NIS2 se gagne ou se perd au quotidien : un workflow d'incident qui tient le délai de 24 heures, une CMDB qui montre quels actifs sont critiques, et des preuves qu'un auditeur accepte. SMC Consulting traduit les obligations de la directive en processus, en paramétrage et en tableaux de bord dans l'outil ITSM que vous utilisez déjà, aux côtés de vos conseils juridiques et sécurité.



La directive NIS2 (UE) 2022/2555 couvre 18 secteurs, de l'énergie, des transports, de la banque et de la santé aux fournisseurs numériques, à l'industrie et à l'administration publique. Les moyennes et grandes organisations de ces secteurs sont concernées, comme entités essentielles ou importantes ; certaines le sont quelle que soit leur taille.
Cette page explique comment les obligations NIS2 se traduisent en gestion des services IT. Ce n'est pas un avis juridique ; nous travaillons aux côtés de vos avocats et de vos conseils sécurité. Dernière mise à jour : 1er octobre 2026.
L'essentiel des obligations porte sur des processus que votre ITSM fait déjà tourner : incidents, changements, actifs, fournisseurs. Nous partons de l'existant. Notre conseil est indépendant. Si vous choisissez HaloITSM, nous pouvons aussi fournir les licences en tant que partenaire certifié, et nous vous le disons dès le départ.
Quand les contrôles tournent dans l'outil, horodatages, approbations et rapports viennent du travail quotidien au lieu d'être rassemblés avant l'audit.
Vos avocats interprètent la loi et votre équipe sécurité gère les défenses ; nous rendons les obligations opérationnelles.
La découverte avec Lansweeper alimente la CMDB : la liste des actifs critiques reste à jour sans saisie manuelle.
Les articles 20 et 21 de la directive fixent la responsabilité de la direction et les mesures de gestion des risques ; l'article 23 fixe les obligations de notification. Chacune trouve sa place dans la gestion des services IT, avec une preuve qui démontre qu'elle fonctionne.
Les changements sur les services critiques sont évalués sous l'angle du risque, approuvés et traçables.
Les incidents importants sont identifiés, escaladés et notifiés à temps, avec un responsable clair.
Les actifs critiques et les services qu'ils soutiennent sont connus, attribués et à jour.
Les fournisseurs des services critiques sont identifiés, évalués et reliés aux services qu'ils touchent.
Des plans de continuité et de reprise existent pour les services critiques et sont testés.
Les organes de direction approuvent les mesures et supervisent leur mise en œuvre, comme l'exige l'article 20 de la directive.
Quatre étapes, du premier diagnostic NIS2 à un dossier prêt pour l'audit NIS2. Pour le modèle de données, lisez notre guide des exigences NIS2 pour la CMDB et ITAM et réponse aux incidents NIS2.
Évaluation conjointe de votre périmètre de soumission (essentiel / important) et de votre maturité ITSM actuelle. Cartographie initiale des actifs critiques, identification des écarts entre votre situation et les exigences NIS2. Livrable : Rapport de diagnostic NIS2 + état des lieux ITSM.
Analyse détaillée des écarts, priorisation par urgence et impact, estimation des charges (jours-homme) et coûts (licences, paramétrage, formation). Un plan défendable devant votre direction et votre CFO. Livrable : Gap analysis + roadmap NIS2 chiffrée sur 3 ans.
Paramétrage de votre outil ITSM (existant ou nouveau) sur les 4 obligations : CMDB enrichie criticité réglementaire, workflow d'incident 24h/72h/30j, catalogue documentaire des mesures, dashboards de gouvernance. Documentation produite au fil de l'eau. Livrable : Dispositif NIS2 opérationnel et documenté dans votre ITSM.
Simulation d'audit, test grandeur nature de la procédure de déclaration d'incident, vérification de la complétude du dossier, formation du COMEX sur ses obligations personnelles. Livrable : Dossier de conformité audit-ready + équipes formées.
Dès qu'un incident important est détecté, une alerte précoce part vers le CSIRT ou l'autorité. Dans l'ITSM, le déclencheur d'incident majeur lance le compteur et prépare la notification à partir d'un modèle.
Une mise à jour avec une première évaluation de la gravité, de l'impact et des indicateurs de compromission. La fiche d'incident contient déjà la chronologie, les services touchés et les actions menées.
Une description détaillée, la cause racine, les mesures d'atténuation et l'impact transfrontalier. La gestion des problèmes fournit l'analyse de cause ; le rapport est produit à partir des fiches.
Vous dit ce qu'exigent la directive et la loi nationale, et si vous êtes concerné. Indispensable, mais il ne paramètre pas votre workflow d'incident.
Teste et renforce vos défenses : SOC, tests d'intrusion, durcissement. Indispensable aussi, mais il touche rarement à vos processus de gestion des services.
Fait tourner les obligations au quotidien dans vos outils : le déclencheur à 24 heures, la vue des actifs critiques, les preuves. C'est notre rôle, aux côtés des deux autres.
En Belgique, le référentiel CyberFundamentals (CyFun) du CCB est l'un des référentiels permettant de démontrer la conformité NIS2, avec l'ISO/IEC 27001. Il comporte quatre niveaux (Small, Basic, Important et Essential) ; le niveau visé dépend de votre profil de risque et de votre catégorie NIS2.
De nombreux contrôles CyFun sont prouvés par votre outil ITSM : inventaire et responsabilité des actifs, contrôle des changements, détection et réponse aux incidents, gestion des fournisseurs et revue des mesures par la direction. Bien paramétrer ces processus donne à votre évaluateur des preuves qui existent déjà, au lieu de documents rédigés pour l'audit.
Côté actifs, voyez aussi la gestion des actifs IT et la CMDB HaloITSM.
Une checklist pratique pour situer votre ITSM face à NIS2, processus par processus. Laissez vos coordonnées : un consultant la parcourt avec vous.
Si vous opérez dans l'un des 18 secteurs critiques et que vous dépassez 50 salariés (ou 10 M€ de CA), NIS2 s'applique probablement. En cas de doute, la consultation de 30 minutes suffit à trancher votre périmètre exact.
Le CCB en Belgique et l'ANSSI en France publient des informations officielles sur le périmètre : ccb.belgium.be, cyber.gouv.fr.
L'article 23 de la directive prévoit trois étapes pour les incidents importants : une alerte précoce dans les 24 heures après en avoir eu connaissance, une notification d'incident dans les 72 heures avec une première évaluation, et un rapport final dans un délai d'un mois. Les lois nationales fixent le canal exact, comme le CCB en Belgique.
Il fait tourner les processus sur lesquels repose la directive (incidents, changements, actifs, fournisseurs, continuité) et enregistre ce qui s'y passe. Bien paramétré, il lance le compteur de notification, montre quels actifs sont critiques et produit les preuves qu'un auditeur demande.
CyFun est le référentiel de cybersécurité du CCB, avec quatre niveaux d'assurance. En Belgique, c'est l'un des référentiels, avec l'ISO/IEC 27001, qui permettent de montrer que vos mesures NIS2 sont en place. Beaucoup de ses contrôles sont prouvés dans votre outil ITSM.
Entités essentielles : jusqu'à 10 M€ ou 2 % du CA mondial, le montant le plus élevé étant retenu. Entités importantes : jusqu'à 7 M€ ou 1,4 % du CA mondial, le montant le plus élevé étant retenu. Pour les entités essentielles, NIS2 prévoit aussi la possibilité de suspendre temporairement les dirigeants de leurs fonctions exécutives.
Oui. Les processus d'incident, de changement et d'actifs existent déjà ; NIS2 vous demande de les rendre fiables, rapides et prouvables. Nous commençons par auditer ce que fait votre outil aujourd'hui avant de proposer quoi que ce soit de nouveau.
De 3 à 12 mois selon votre maturité initiale, votre périmètre et l'état de votre outil ITSM actuel. Le diagnostic réalisé en semaine 1 donne une estimation précise des charges et coûts.
Voyez où en sont vos processus d'incident, d'actifs et de changement face à NIS2, puis réservez un audit gratuit de 30 minutes pour fixer les priorités.
Un plan de basculement pratique pour la migration ServiceNow réduit les risques, protège la continuité du service et soutient une modernisation ITSM sereine.
Read more →
SMC Consulting rejoint l’écosystème Lansweeper. Connectez la découverte d’actifs à HaloITSM, ServiceNow et Freshservice pour une CMDB complète et toujours à jour.
Read more →
Découvrez comment Green ITAM aide à mesurer l'empreinte carbone de vos actifs IT, à améliorer la conformité CSRD IT et à soutenir un reporting de durabilité crédible.
Read more →