
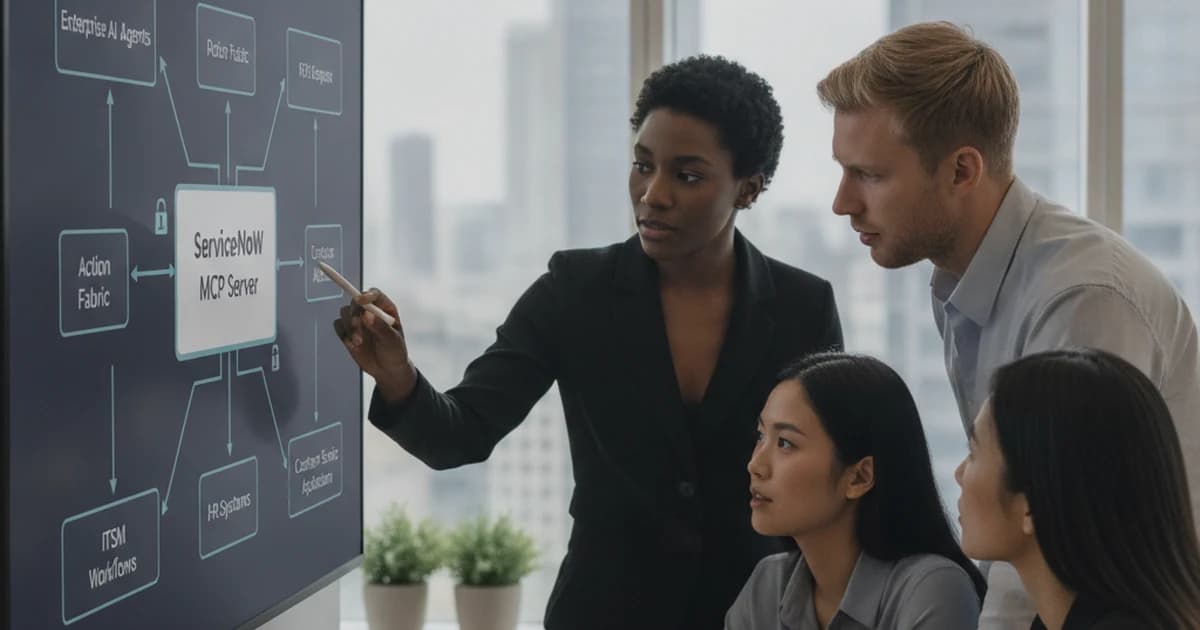
ServiceNow : Action Fabric et le serveur MCP expliqués pour l’ITSM
Le serveur MCP de ServiceNow connecte les agents IA aux workflows ITSM gouvernés et à Action Fabric pour une automatisation sécurisée. Préparez-vous pour 2026.
Read more →Au Luxembourg, les équipes IT servent souvent plusieurs entités juridiques depuis un même centre de services, sous le regard des auditeurs et des superviseurs. SMC Consulting, partenaire HaloITSM certifié basé en Belgique, configure HaloITSM pour que chaque entité garde son périmètre et que chaque changement, incident et actif laisse une trace que vous pouvez montrer.



L'outil ne vous rend pas conforme ; vos processus et vos traces, oui. HaloITSM leur donne un cadre. Voir NIS2 dans votre ITSM pour les contrôles que nous cartographions.
Vous quittez un autre outil ? Voyez la migration vers HaloITSM. Vous comparez encore ? Notre comparatif des 10 meilleurs outils ITSM place HaloITSM face aux alternatives.
Changements standard, normaux et urgents, approbation selon le risque, CAB si nécessaire et historique complet de chaque décision.
Services, applications et infrastructure reliés : l'impact d'un changement ou d'un incident sur chaque entité est visible avant d'agir.
Des permissions de sous-administrateur permettent à chaque entité ou région de gérer son périmètre dans une seule instance, selon les règles du groupe.
Classification, chronologie et actions enregistrées pour chaque incident majeur : votre équipe risques dispose des faits quand elle doit déclarer.
Une démo en direct sur vos propres scénarios : deux entités, un portail, des approbations et des rapports séparés.
Notre conseil est indépendant. Si vous choisissez HaloITSM, nous pouvons aussi fournir les licences en tant que partenaire certifié, et nous vous le disons dès le départ.
Notre équipe est à quelques heures de route. Ateliers de conception, formation et mise en production se tiennent dans vos locaux ; le paramétrage se fait à distance.
Ateliers, livrables et formations en français ou en anglais, et un portail HaloITSM pensé pour des utilisateurs qui travaillent en plusieurs langues.
Sites, équipes, permissions et catalogues alignés sur votre structure juridique et organisationnelle avant le début du paramétrage.
Vos entités, votre centre de services, votre contexte réglementaire et vos objectifs.
Entités, rôles, approbations et traces attendues par vos auditeurs, validés avec l'IT, les risques et la conformité.
HaloITSM construit à partir de cette conception, avec changements, incidents, CMDB et catalogue par entité.
Agents, approbateurs et administrateurs d'entité formés sur site ; une mise en production maîtrisée.
Indicateurs et preuves d'audit revus à six mois, et les améliorations suivantes planifiées.
Les contrôles que votre centre de services doit démontrer, traduits en processus et en traces.
Comment nous cadrons, paramétrons et lançons HaloITSM.
Nous ne citons que les clients qui l'ont accepté. HaloITSM convient aux groupes multi-entités, aux acteurs du secteur financier et aux organismes publics qui ont besoin de processus ITIL gouvernés et d'une CMDB solide, à un prix par agent transparent.
Oui, dans une seule instance : l'administration fédérée avec des permissions de sous-administrateur permet à chaque entité de gérer son périmètre, et sites, équipes et permissions séparent tickets et actifs. Des contrats et une facturation client distincts par entité relèvent de HaloPSA, pas de HaloITSM.
Oui, avec l'édition SaaS dans la région AWS de Francfort pour les clients européens. Un cloud privé ou une installation sur vos propres serveurs est aussi possible si vos politiques l'exigent.
Oui. Notre équipe se déplace depuis la Belgique pour les ateliers, la formation et la mise en production, et travaille à distance entre deux.
Aucun outil ne le fait seul. HaloITSM enregistre les incidents, changements et actifs sur lesquels reposent vos contrôles ; nous vous aidons à concevoir les processus et les rapports qui vont avec. Voir NIS2 dans votre ITSM.
Réservez une démo en direct sur vos propres scénarios avec un consultant certifié ITIL v4.
Le serveur MCP de ServiceNow connecte les agents IA aux workflows ITSM gouvernés et à Action Fabric pour une automatisation sécurisée. Préparez-vous pour 2026.
Read more →
Découvrez comment une intégration HaloITSM Lansweeper connecte les données de découverte à HaloITSM, pour des enregistrements CMDB plus propres, un tri plus rapide et de meilleures décisions de changement.
Read more →
Un plan de basculement pratique pour la migration ServiceNow réduit les risques, protège la continuité du service et soutient une modernisation ITSM sereine.
Read more →